国内現地ツアー予約 じゃらん

[広告] 当サイトはアフィリエイト広告を利用しています

Ibanez VISION IV2RG

Ibanez IV1RGの価格が異次元すぎる!もはや「楽器」を超えた芸術品。

Ibanezから、とんでもないギターが登場しました。その名も「VISION IV1RG」。

ギターファンなら二度見、三度見は当たり前。価格を見た瞬間に「えっ、車買えるじゃん…」と 固まってしまうほどの衝撃的なプライスです。

1. 「VISION」が示すIbanezの到達点

これまでも数々の名機を世に送り出してきた Ibanezですが、このIV1RGは別格です。

「J-Custom」すら通過点に過ぎないと言わんばかりの 圧倒的なクオリティ。まさにブランドのプライドを すべて注ぎ込んだ「究極の一本」と言えます。

2. ここが「とんでもない」!3つのポイント

なぜ、これほどまでに高額なのか? その理由は、細部を見れば納得せざるを得ません。

  • 究極の木材選定
    世界中のストックから厳選された、 もはや枯渇寸前の超希少材を惜しみなく投入。
  • 神の手によるハンドメイド
    選り抜きのマスタービルダーが、 一切の妥協を排して組み上げる至高の精度。
  • 未来を見据えたデザイン
    「VISION」の名にふさわしい、 次世代のプレイヤビリティを形にした造形美。

3. これは「買い」なのか?

正直に言って、誰にでも勧められるギターではありません。しかし、このギターを手にするということは、 Ibanezの歴史そのものを所有するということ。

「高い」と感じるか、「それだけの価値がある」と 感じるか。購入できる人がうらやましいです!!

あわせて読みたい関連記事

【注意喚起】あなたのAndroid、最新版になってる?2026年3月の大型アップデートで120カ所以上の弱点を修正

「スマホの画面に『システムアップデート』の通知が来ているけれど、後回しにしている……」という方、今すぐチェックが必要です!

2026年3月、Androidのシステムに合計120件を超える「弱点(脆弱性)」が見つかったと発表されました。中には、すでに悪用され始めている危険な不具合も含まれています。

この記事では、今回のアップデートで何が変わるのか、どうやって自分のスマホを守ればいいのかをわかりやすく解説します。

1. 今回のアップデートが「特別」な理由

Androidでは毎月セキュリティの更新が行われていますが、今月(2026年3月)はいつもと重みが違います。

数がとにかく多い!

修正された箇所の数は、なんと129件。これは、ここ数年で最大規模の修正数です。それだけ、修正すべき穴がたくさん見つかったということです。

「ゼロデイ」攻撃の危険性

今回の不具合の中には、メーカーが対策を公表する前から、すでに悪い人たちに利用されてしまっているもの(これを「ゼロデイ脆弱性」と呼びます)が含まれています。

  • 狙われている場所: スマホの画面を表示する部品(Qualcomm製チップ)など
  • リスク: 悪意のあるサイトを見たり、怪しいアプリを入れたりすることで、
    スマホの中身を覗き見られる恐れがあります。

2. 自分のスマホが安全か確認する方法

「私のスマホ、大丈夫かな?」と思ったら、以下の手順で現在の状態を確認しましょう。

パッチレベルをチェック
  1. 「設定」アプリを開く
  2. 「デバイス情報」 または 「システム」 をタップ
  3. 「Android セキュリティ アップデート」(またはパッチレベル)を確認

チェックポイント! 日付が 「2026年3月1日」 または 「2026年3月5日」 になっていれば、今回の対策は適用済みです。「アップデートの日付が少し古くても、パニックになる必要はありません。格安タブレットの場合、メーカーの更新(セキュリティアップデート)よりも、Google直轄の『Google Playシステムアップデート』が最新に近いかどうかを確認しましょう。

これが1〜2ヶ月以内の日付であれば、標準的な安全性は保たれています。

3. 今すぐやるべき!2つの「防犯」アクション

被害に遭わないために、以下の2つを今すぐ実行しましょう。

アクション①:手動でアップデートを確認

通知が来ていなくても、自分から更新を確認できます。

  • 手順: 設定 > システム > システム アップデート > 「アップデートを確認」
アクション②:Google Play システムも更新

OSの更新とは別に、Googleが直接送ってくる修正もあります。

  • 手順: 設定 > セキュリティ > 「Google Play システム アップデート」 を
    タップして更新があるか確認

まとめ:スマホも「健康診断」と「ワクチン」が大事

スマホの脆弱性は、いわば「家のカギが壊れている」ような状態です。アップデートを適用することは、そのカギを新しいものに交換することと同じです。

「面倒だから」「時間がかかるから」と後回しにせず、Wi-Fiに繋がっている時にサクッと更新してしまいましょう!

ChromeのAI「Gemini」に深刻な脆弱性。今すぐアップデートを確認すべき理由

最近、Google Chromeに搭載されたAI機能「Gemini」に、深刻度「高(High)」の脆弱性が発見されたというニュースが飛び込んできました。

サイバーセキュリティの専門家から「Glic Jack」とも呼ばれているこの問題。放っておくと、あなたのカメラやマイクが勝手に操作される危険性があります。

今回は、この脆弱性の正体と、今すぐできる対策を分かりやすく解説します。

1. 何が起きたのか?(脆弱性 CVE-2026-0628)

パロアルトネットワークスの調査チームによって発見されたこの脆弱性は、Chromeのサイドパネルで動作する「Gemini Live」の制御権を、悪意のある拡張機能が乗っ取れてしまうというものです。

通常、ブラウザの拡張機能は厳格な制限の中にありますが、今回のバグはその壁を突き抜けて、AIが持つ「強力な権限」を悪用できてしまう状態にありました。

2. 放置するとどうなる?想定される被害

もし悪意のある攻撃者にこの隙を突かれた場合、以下のような被害に遭うリスクがありました。

  • 盗聴・盗撮: ユーザーに気づかれずにカメラやマイクをオンにする。
  • 画面の丸見え: ブラウザのタブ内容を勝手にスクリーンショットで撮影される。
  • 個人ファイルの流出: PC内のファイルやフォルダを勝手に読み取られる。
  • 情報の改ざん: Geminiの回答を偽装し、詐欺サイトへ誘導される。

3. 「AIの特権」が狙われた

なぜこれほど深刻な事態になったのでしょうか?
それは、Geminiが
「画面の内容を読み取って要約する」
「ファイルを解析する」
といった、非常に高い権限を持っているからです。

今回の脆弱性は、いわば「AIというVIP専用の裏口」を、悪い拡張機能が通り抜けられるようになっていたイメージです。

4. 【重要】今すぐできる対策

幸いなことに、Googleはすでにこの問題を修正するアップデートを配信しています。ユーザーがすべきことは「Chromeを最新版にすること」、これに尽きます。

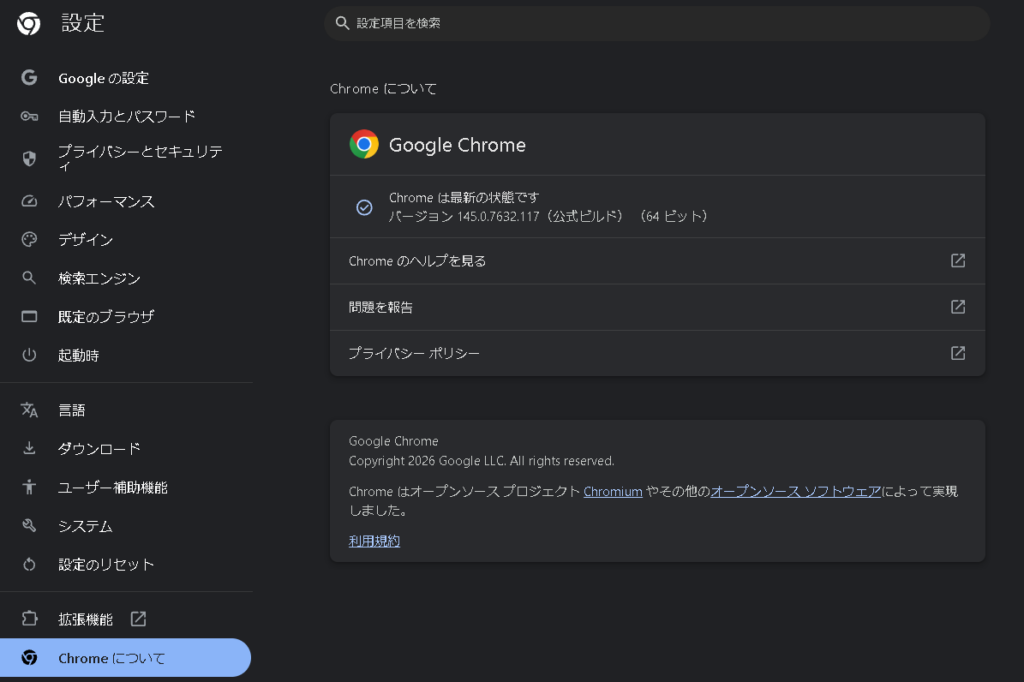
バージョンの確認方法

  1. Chrome右上の「︙(三点リーダー)」をクリック
  2. 「ヘルプ」>「Google Chromeについて」を選択
  3. バージョンが 143.0.7499.192 以降であれば安全です。

ポイント: アップデートが保留になっている場合は、ブラウザを再起動して更新を完了させてください。

まとめ:便利さとセキュリティは表裏一体

AI(Gemini)は非常に便利なツールですが、その強力なパワーは攻撃者にとっても魅力的な標的になります。

今回の件は、
「不要な拡張機能は削除する」
「ブラウザの更新通知は無視しない」
という基本の大切さを改めて教えてくれました。
今一度、ご自身のChromeの設定を見直してみてくださいね。

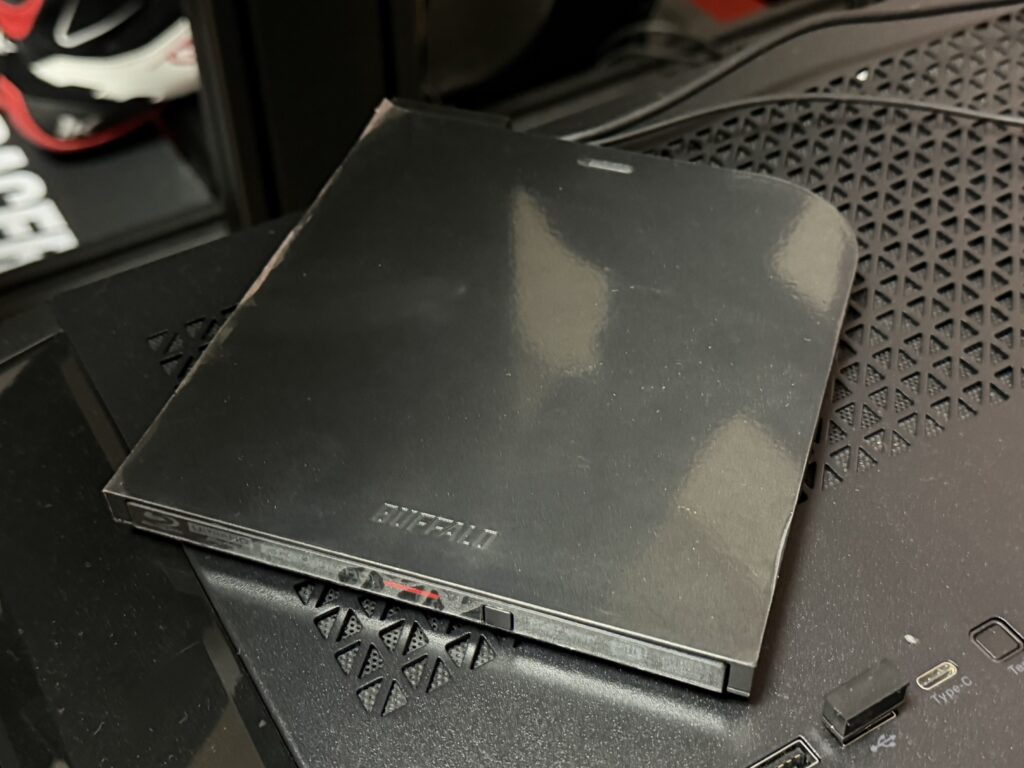
【悲報】バッファローの名機「BRXL-PT6U3E」が製造終了へ

今日は、PCデスクの片隅で長年「鉄板」と呼ばれてきた、あの名機のニュースをお届けします。

自作PCユーザーやノートPC派にとって、外付けドライブの代名詞だったバッファローの「BRXL-PT6U3E」シリーズ。実はこれ、ついに製造終了のカウントダウンが始まっているんです。

「え、今さら光学ドライブ?」と思うかもしれませんが、実は今だからこそ、このモデルの価値が光る理由があるんです。

なぜ「BRXL-PT6U3E」は愛されたのか?

最近のドライブは「薄さ・軽さ」ばかりが強調されがちです。でも、このシリーズが支持されてきた理由は、もっと泥臭い「安定性」にありました。

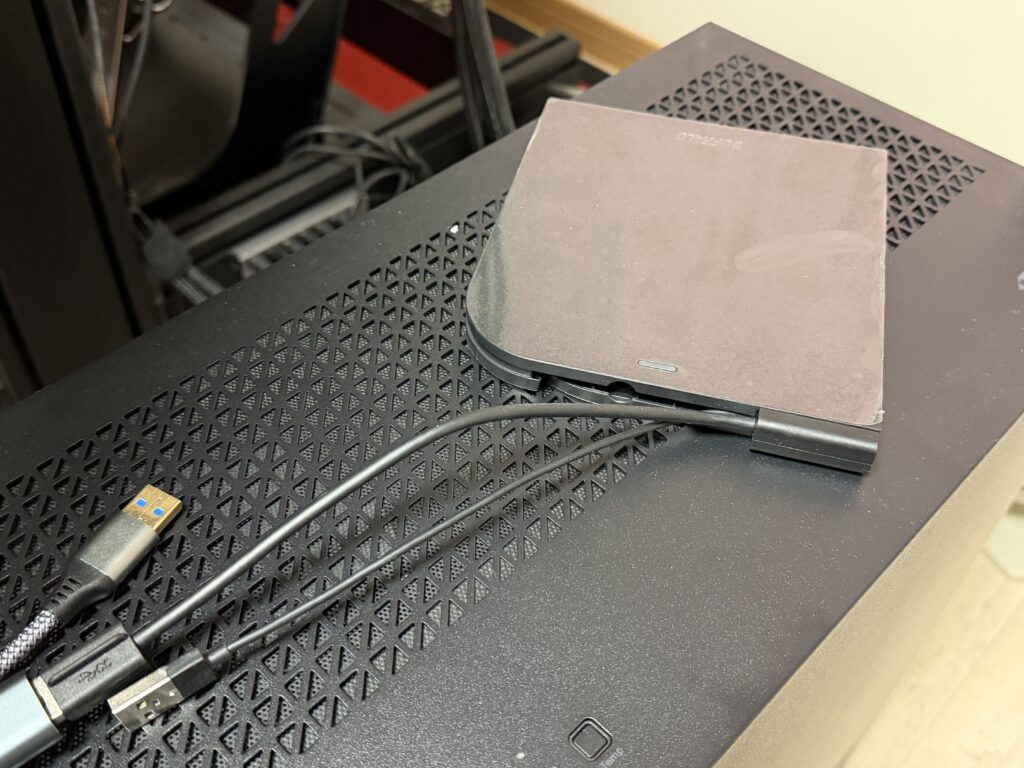
  • W給電(Boostケーブル)の安心感: 本体に収納された2本のUSBケーブル。
    電力不足で書き込みに失敗する「あの絶望」を物理的に防いでくれる設計は、
    まさに質実剛健。
  • 「ちょうどいい」サイズ感: 軽すぎてディスク回転時にガタつくこともなく、
    どっしりと構えてくれる信頼感がありました。

まさに、ポータブルBDドライブの一つの「完成形」だったんですよね。

「閃光のハサウェイ」を最高に楽しむために

最近、ガンダムの『閃光のハサウェイ』Blu-ray 特装限定版(BCXA-1639)を再度鑑賞したのですが、あの圧倒的な映像美をPCで楽しむなら、実はこの「製造終了モデル」で十分すぎるほどなんです。

「特装限定版」の本編は、実は通常の2Kブルーレイ。無理にハードルの高い4K再生(UHD BD)環境を整えなくても、このドライブがあれば、あの夜間戦闘シーンの細かな火花まで、余すことなくフルハイビジョンで堪能できます。

筆者のプチ自慢:実は「BRUHD-PU3」を確保済み!

ここでちょっと余談ですが……。実は私、たまたま去年、このシリーズの兄貴分にあたる「BRUHD-PU3」をゲットしていたんです!

当時は「いつか4Kも見るかもな〜」くらいの軽い気持ちだったのですが、今となっては「あの時買っておいて本当にラッキーだった!」と自分を褒めてあげたい気分です(笑)。

*2本のUSBケーブルで視聴する時は安心感があります。

というのも、今やPCでUHD BD(4Kブルーレイ)を再生するのは、規格やCPUの制限でめちゃくちゃ難しくなっているから。そんな中、4K対応のハイエンド機を「動くうちに確保」できていたのは、ガジェット好きとして最高の幸運でした。

店頭在庫を見かけたら「即確保」推奨!

後継機も出てはいますが、この「E」シリーズの持つ安定感と、Boostケーブルの使い勝手は唯一無二です。

もし、ネットショップや家電量販店の棚に「BRXL-PT6U3E」がひっそり残っていたら……。それは、あなたの円盤ライフを支える「最後の相棒」になるかもしれません。

製造終了ということは、これから市場からどんどん姿を消していくということ。迷っている暇はありません。見つけたら「即ポチ」をおすすめします!

中華製androidタブレット マルウェア「Keenadu」

【注意喚起】中華タブレットにマルウェア「Keenadu」混入の疑い。今すぐ確認すべきことと対策まとめ

最近、Amazonなどで販売されている一部の格安中華タブレットにおいて、
製造段階でマルウェア「Keenadu(キーナドゥ)」が混入しているという報告が
相次いでいます。

自分のタブレットは大丈夫なのか、もし感染していたらどうすればいいのか。現在判明している情報をまとめました。

1. マルウェア「Keenadu」とは?

カスペルスキーなどのセキュリティ機関が報告したもので、主にAndroidタブレットを標的としたバックドア(裏口)型のマルウェアです。

  • 製造工程で混入: ユーザーが後からアプリを入れたのではなく、出荷時の
    ファームウェアに最初から組み込まれている「サプライチェーン攻撃」の
    可能性があります。
  • 主な被害: 広告の自動クリック、個人情報の窃取、遠隔操作などが懸念されています。
  • 特徴: デバイスの言語設定が中国語の場合や、Playストアがない端末では動作を
    停止するなど、特定の地域(日本、ドイツ、ロシアなど)を狙った巧妙な設計が
    なされています。
2. 自分の端末が感染しているか確認する方法

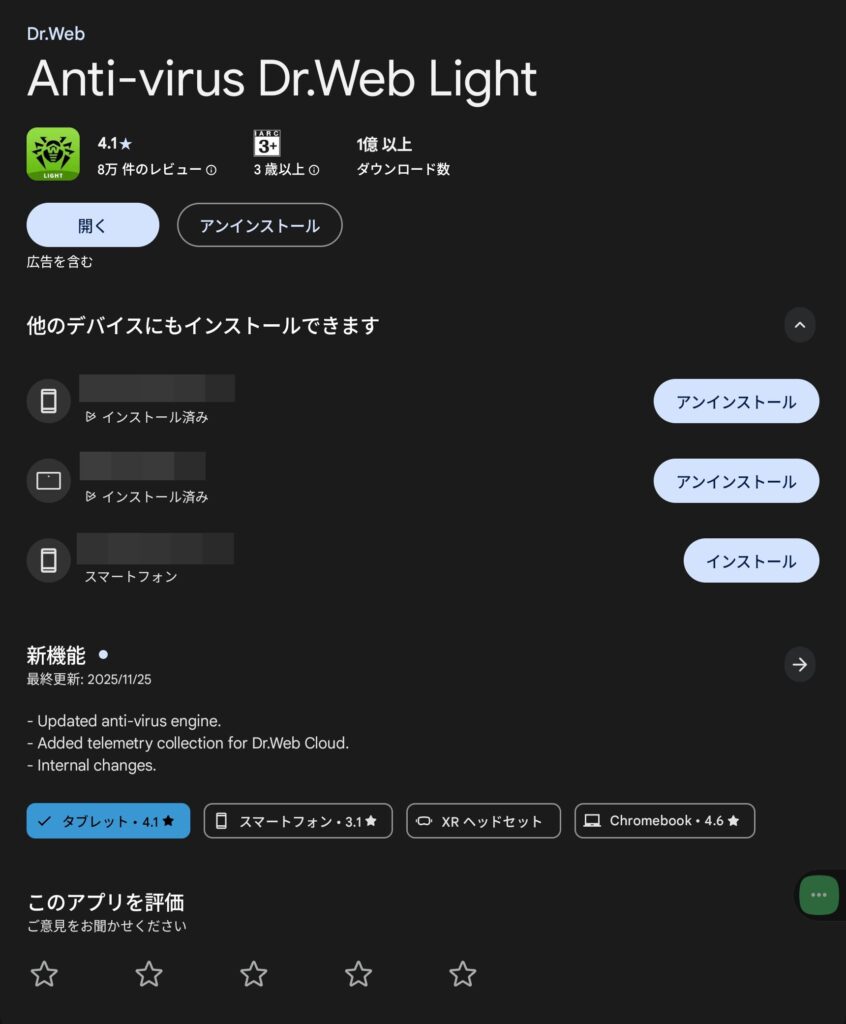
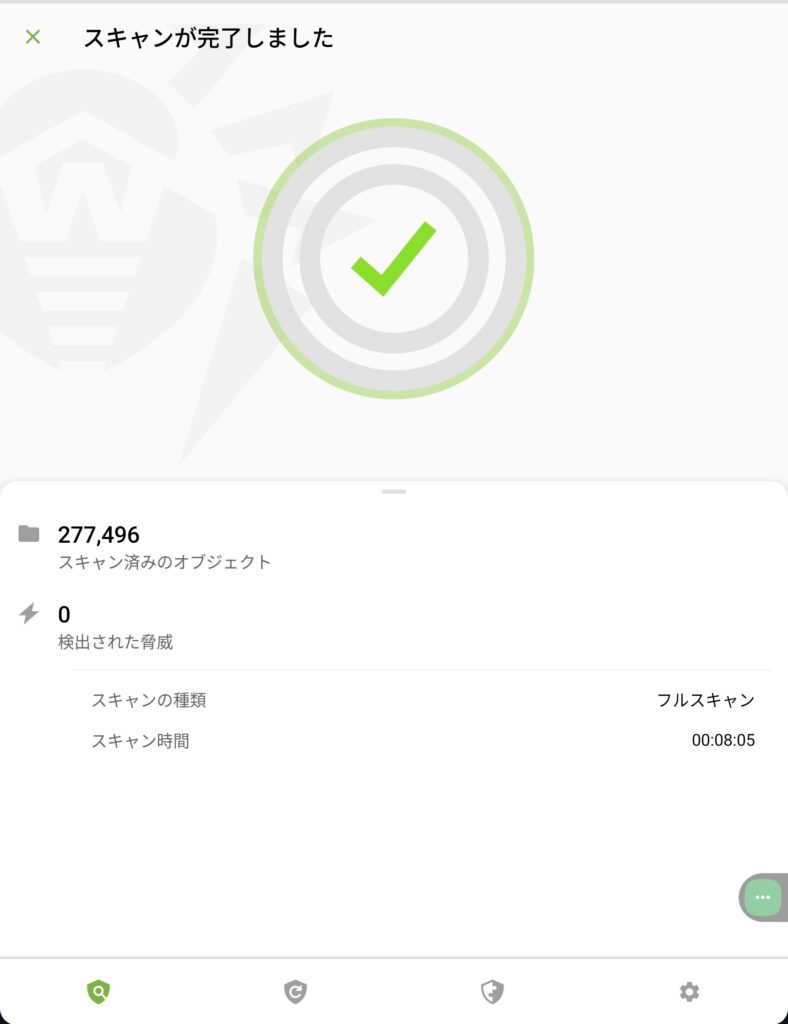
現在、多くのユーザーが「Anti-virus Dr.Web Light」という無料アプリを使用して検出に成功しています。不安な方は以下の手順でスキャンを行ってください。

  1. Google Playストアから「Anti-virus Dr.Web Light」をインストール。
  2. アプリを起動し、まずはウイルスデータベースを最新に更新する。
  3. スキャンメニューから**「フルスキャン(完全スキャン)」**を実行。
  4. 結果に「Keenadu」や不審なプログラムが表示されないか確認する。

注意: スキャンでヒットした場合、それはシステム(ファームウェア)の一部として組み込まれているため、通常のアンインストールでは削除できないケースがほとんどです。

3. ワイヤレスアップデート(OTA)による対応状況

この問題を受け、一部のメーカーでは既に対応を始めています。

  • Alldocube(オールドキューブ): 一部の該当機種(iPlay 60シリーズなど)に対し、
    マルウェア除去を含むシステムアップデートを配信開始したとの報告があります。
  • Headwolf(ヘッドウルフ): 同様にソフトウェア更新による修正パッチの配布が
    確認されています。

【やるべきこと】 設定画面から「システムアップデート」または「ワイヤレスアップデート」を確認し、最新のバージョンが届いている場合は即座に適用してください。

4. もし「黒」だったら?ユーザーが取るべき対策

Dr.Webでヒットし、かつアップデートも届いていない場合は、以下の対応を推奨します。

  1. ネットワークの切断: Wi-Fiをオフにし、通信を遮断する。
  2. 重要アカウントのログアウト: GoogleアカウントやSNS、銀行系アプリなどが
    ログイン状態であれば、別の安全な端末(スマホ等)からパスワードを変更して
    ください。
  3. メーカーへの問い合わせ: Amazonの購入履歴や公式サイトから、修正アップデートの
    予定があるか問い合わせましょう。
  4. 初期化(リセット)の注意: ファームウェア自体に潜んでいる場合、工場出荷状態に
    リセットしても消えない可能性があるため過信は禁物です。
まとめ:格安タブレットは「即アップデート」が鉄則

今回のKeenadu問題は、安価なデバイスのサプライチェーンにおけるリスクを浮き彫りにしました。

心当たりのあるメーカー(Alldocube, Headwolf, HiTabtなど)のタブレットをお持ちの方は、まずはDr.Webでのスキャンとシステムアップデートの確認を強くおすすめします。

まさと

まさと

サラリーマンをしている40代ですが、趣味が多すぎて時間が足りません・・・(笑)
続きを読む

カテゴリー
最近の投稿
リンク

FX関連ガイド

口座準備・インジ・チャート分析を目的別に探せます。

海外FX口座開設 →会社選び・必要書類・登録の流れを確認FXインジ →MT4・MT5のインジの選び方・入れ方・設定チャート分析 →FX・ゴールドの基本、ラインの引き方、練習方法

関連サイトにはアフィリエイト広告が含まれます。

PC・チャート環境の目的別ガイド →

ブログランキング
アーカイブ